
Ketika browser, aplikasi seluler, terminal industri, layanan cloud, atau klien API terhubung ke server, informasi mungkin melewati router, jaringan akses, sistem proxy, tautan nirkabel, jaringan operator, dan infrastruktur internet publik. Tanpa perlindungan, permintaan dan respons dapat terpapar penyadapan, perusakan, peniruan identitas, pencurian sesi, atau kebocoran data.
HTTPS ada untuk membuat komunikasi web lebih dapat dipercaya. Ini tidak mengubah tujuan dasar HTTP, yang tetap berupa permintaan dan respons. Yang berubah adalah lapisan keamanan di sekitar pertukaran itu: dengan siapa klien berbicara, apakah data dienkripsi, apakah pesan telah dimodifikasi, dan apakah informasi sensitif dapat melakukan perjalanan dengan aman melintasi jaringan yang tidak tepercaya.
Koneksi aman dimulai sebelum konten web muncul
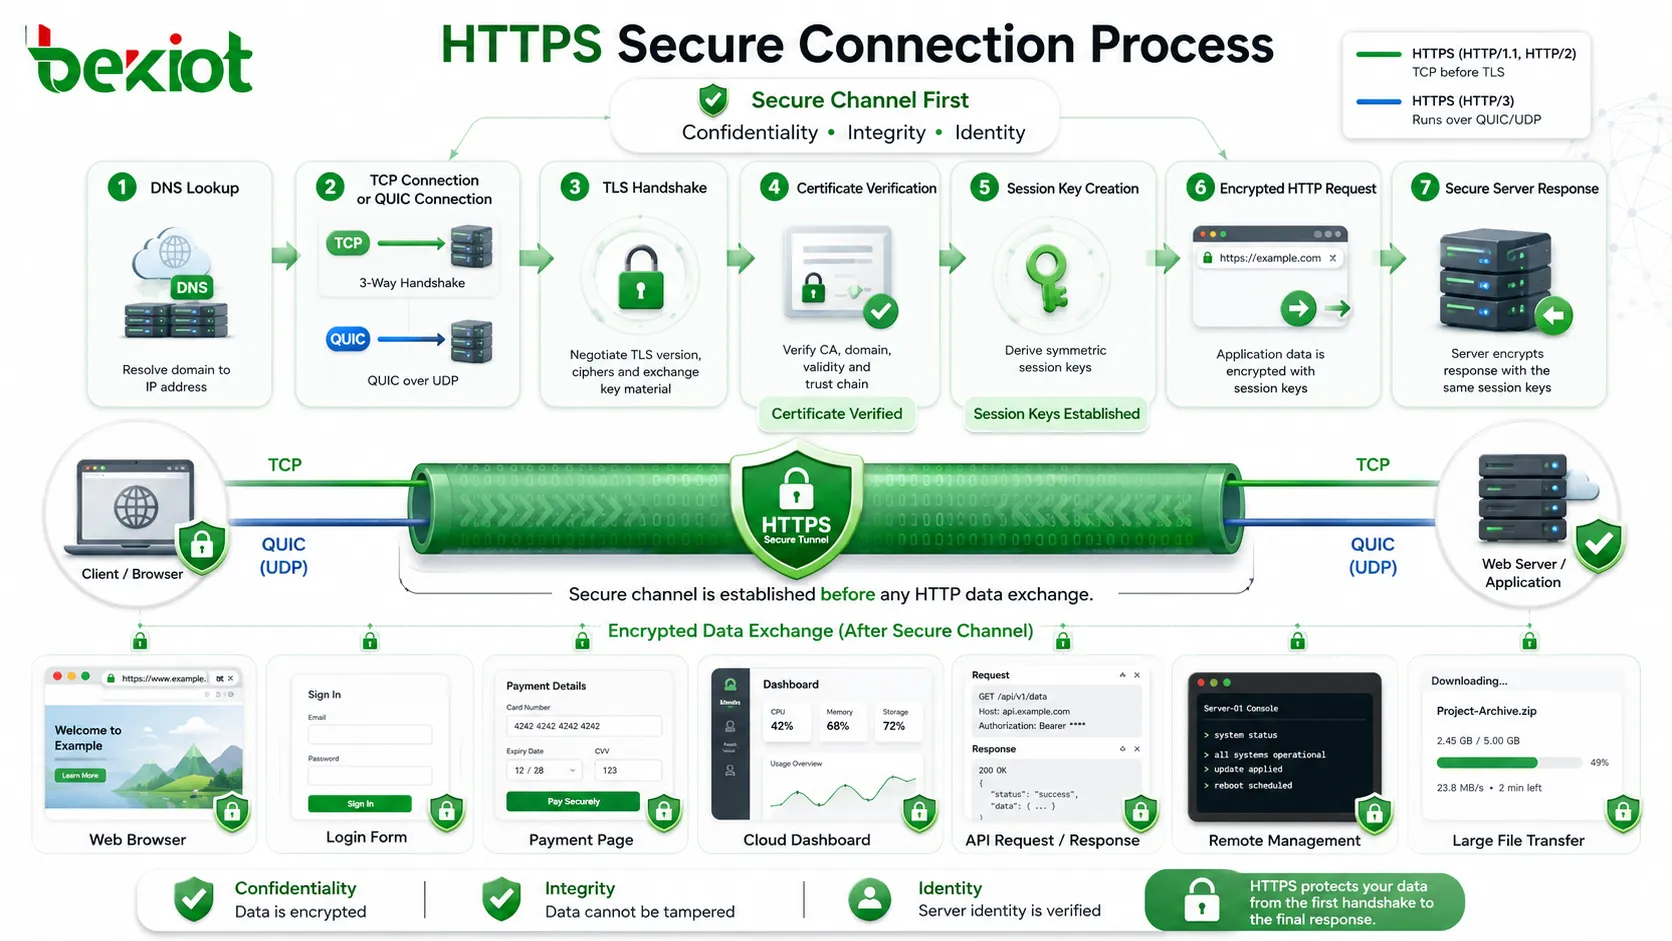
Ketika pengguna memasukkan alamat web yang dimulai dengan https:// , halaman yang terlihat hanyalah hasil akhir dari beberapa langkah keamanan. Sebelum browser menampilkan halaman, ia harus menemukan server, membangun koneksi jaringan, memverifikasi identitas server, menegosiasikan parameter kriptografi, membuat kunci sesi, lalu mengirim data HTTP melalui saluran terenkripsi.
Inilah sebabnya HTTPS tidak boleh dipahami sebagai bahasa web terpisah. Lebih tepat dipahami sebagai HTTP yang berjalan di dalam lapisan transport aman. Browser dan server tetap bertukar metode seperti GET , POST , header, cookie, kode status, dan badan respons. Perbedaannya adalah pesan HTTP ini dilindungi oleh TLS sebelum bergerak melintasi jaringan.
Ide terpenting adalah klien tidak boleh mempercayai jalur jaringan. Pengguna mungkin menggunakan Wi-Fi publik, gateway perusahaan, operator seluler, jaringan hotel, atau titik akses tidak dikenal. HTTPS mengasumsikan jalur tersebut mungkin diamati atau diganggu, sehingga membangun keamanan antara klien dan server yang sah alih-alih mengandalkan keamanan jaringan perantara.
HTTPS melindungi kerahasiaan dan integritas antara endpoint TLS-nya dan mengautentikasi identitas layanan di bawah kebijakan kepercayaan klien. Sertifikat yang valid untuk sebuah domain tidak membuktikan kejujuran, kepemilikan hukum, atau keamanan aplikasi situs tersebut. Server juga harus membuktikan kepemilikan kunci yang sesuai; evaluasi aplikasi secara terpisah.
Bagaimana HTTPS melindungi koneksi?
Selesaikan nama layanan sesuai kebutuhan, lalu hubungkan menggunakan transport HTTP yang dipilih. Untuk HTTPS, HTTP/1.1 dan HTTP/2 umumnya menggunakan TLS di atas TCP; HTTP/3 menggunakan QUIC di atas UDP dengan TLS 1.3 terintegrasi. Caching DNS, penggunaan ulang koneksi, dan resumption sesi dapat mengubah urutan penyiapan yang diamati.
Setelah koneksi disiapkan, handshake TLS dimulai. Tujuan handshake bukan mentransmisikan seluruh konten situs web. Tujuannya adalah menyepakati bagaimana komunikasi selanjutnya akan dilindungi. Pada tahap ini, klien dan server bertukar versi protokol yang didukung, cipher suite, nilai acak, informasi sertifikat, dan data pertukaran kunci.
Setelah handshake berhasil, klien dan server menurunkan kunci sesi bersama. Kunci ini kemudian digunakan untuk enkripsi simetris data aplikasi sebenarnya. Enkripsi simetris digunakan karena jauh lebih cepat untuk komunikasi berkelanjutan daripada operasi kunci publik. Bagian kunci publik terutama digunakan selama verifikasi identitas dan pembentukan kunci, sementara sebagian besar lalu lintas dilindungi menggunakan kunci bersama yang dibuat selama handshake.
Data aplikasi biasa dilindungi setelah pembentukan kunci. TLS 1.3 juga dapat mengirim early data dalam pertukaran 0-RTT yang dilanjutkan sebelum handshake selesai, dengan properti replay dan keamanan yang berbeda. Aktifkan hanya di bawah kebijakan aplikasi eksplisit; operasi yang mengubah status sensitif memerlukan perlindungan terhadap eksekusi duplikat.
Verifikasi sertifikat dan identitas layanan
Salah satu bagian terpenting dari HTTPS adalah verifikasi sertifikat. Ketika server menyajikan sertifikat digital, itu bukan sekadar menunjukkan label. Sertifikat menghubungkan nama domain server dengan kunci publik dan menyertakan informasi yang memungkinkan klien memverifikasi apakah sertifikat diterbitkan oleh otoritas sertifikat tepercaya.
Klien memeriksa apakah sertifikat cocok dengan nama domain yang diminta. Jika pengguna mengunjungi example.com , sertifikat harus valid untuk domain tersebut atau wildcard atau subject alternative name yang sesuai. Sertifikat untuk domain lain tidak boleh diterima. Ini mencegah server berpura-pura menjadi situs web lain hanya dengan menyajikan sertifikat valid apa pun.
Klien juga memeriksa rantai sertifikat. Sertifikat server biasanya ditautkan ke satu atau lebih sertifikat perantara dan akhirnya ke sertifikat root tepercaya yang dipasang di browser, sistem operasi, atau trust store aplikasi. Jika rantai tidak dapat divalidasi, klien dapat memperingatkan pengguna atau memblokir koneksi tergantung kebijakan.
Kedaluwarsa adalah bagian lain dari verifikasi. Sertifikat hanya valid untuk periode tertentu. Jika sertifikat telah kedaluwarsa, klien tidak dapat menganggap pengikatan identitas masih valid. Inilah sebabnya perpanjangan sertifikat merupakan persyaratan operasional dasar untuk HTTPS. Bahkan situs web yang sehat secara teknis dapat menjadi tidak dapat dijangkau atau tidak dipercaya jika sertifikat kedaluwarsa.
Status pencabutan juga dapat dipertimbangkan. Jika sertifikat telah disusupi atau diterbitkan secara tidak benar, sertifikat tersebut dapat dicabut sebelum tanggal kedaluwarsanya. Klien dan lingkungan yang berbeda menangani pemeriksaan pencabutan secara berbeda, tetapi prinsipnya tetap sama: sertifikat tidak hanya harus valid dalam format; sertifikat harus tetap dapat dipercaya pada saat koneksi.
Pembentukan kunci selama handshake TLS
Handshake TLS sering disalahpahami. Ini tidak berarti kedua pihak secara langsung mengirim kunci rahasia melintasi jaringan. Handshake yang dirancang dengan baik memungkinkan klien dan server membuat rahasia bersama tanpa mengekspos rahasia itu kepada siapa pun yang mengamati lalu lintas. Ini adalah salah satu kekuatan utama protokol kriptografi modern.
Dalam desain TLS modern, mekanisme pertukaran kunci memungkinkan kedua pihak menurunkan kunci sesi yang sama dari nilai kriptografi yang dipertukarkan. Penyerang mungkin melihat beberapa pesan handshake, tetapi tidak boleh dapat menghitung kunci sesi akhir tanpa informasi pribadi yang diperlukan. Ini melindungi data aplikasi terenkripsi yang mengikuti.
Forward secrecy adalah properti keamanan penting dalam penyebaran HTTPS modern. Artinya, bahkan jika kunci pribadi jangka panjang server disusupi nanti, sesi masa lalu tidak boleh otomatis menjadi dapat dibaca. Ini dicapai dengan menggunakan nilai pertukaran kunci sementara untuk sesi daripada hanya mengandalkan satu kunci permanen untuk melindungi semua lalu lintas.
Handshake juga menegosiasikan versi TLS dan algoritma enkripsi. Sistem yang aman harus menghindari versi protokol usang dan cipher suite yang lemah. Jika server mendukung opsi lama atau tidak aman karena alasan kompatibilitas, ini dapat meningkatkan permukaan serangan. Konfigurasi HTTPS yang baik karena itu bukan hanya tentang memiliki sertifikat; ini juga tentang memilih perilaku protokol yang aman.
Keamanan bergantung pada protokol yang dinegosiasikan dan penanganan kunci yang benar. TLS 1.3 tidak menggunakan mekanisme renegosiasi TLS lama; pembaruan kunci dan resumption sesi adalah operasi yang berbeda. Konfirmasi perilaku spesifik versi, perlindungan downgrade, dan kebijakan implementasi alih-alih memperlakukan semua versi TLS sebagai handshake yang sama.
Data HTTP terenkripsi dalam perjalanan
Antara endpoint TLS, HTTPS melindungi jalur permintaan HTTP, query, header, dan body serta data respons. Fragmen URL tidak dikirim sebagai bagian dari target permintaan HTTP. Proxy yang mengakhiri TLS dapat melihat HTTP yang didekripsi dan membuat batas kepercayaan backend terpisah; metadata jaringan masih dapat tetap terlihat.
Perlindungan ini penting karena komunikasi web sering membawa informasi pribadi, bisnis, operasional, dan sensitif keamanan. Kredensial login, cookie sesi, data pembayaran, catatan pelanggan, pesan pribadi, perintah perangkat, file konfigurasi, dan token akses semuanya dapat melewati permintaan web. Tanpa HTTPS, nilai-nilai ini dapat disadap di jaringan yang tidak tepercaya.
Enkripsi juga melindungi data yang tampak biasa yang mungkin menjadi sensitif dalam konteks. Kueri pencarian, halaman produk, nama file, jalur internal, permintaan dashboard, atau parameter API dapat mengungkapkan perilaku pengguna, aktivitas bisnis, struktur sistem, atau niat operasional. HTTPS mengurangi paparan dengan menjaga konten permintaan dan respons tersembunyi dari pengamat perantara.
Namun, HTTPS tidak menyembunyikan semuanya. Nama domain mungkin masih terlihat dalam banyak konteks jaringan, dan alamat IP server umumnya terlihat karena perutean membutuhkannya. Waktu dan volume lalu lintas juga dapat diamati. HTTPS melindungi konten dan integritas komunikasi, tetapi tidak sama dengan anonimitas penuh.
Perlindungan integritas terhadap modifikasi
Fungsi kunci lain dari HTTPS adalah perlindungan integritas. Klien dan server perlu mengetahui apakah pesan yang mereka terima adalah pesan yang sama dengan yang dikirim pihak lain. Jika penyerang, proxy, malware, atau perangkat jaringan yang disusupi memodifikasi data dalam perjalanan, saluran aman harus mendeteksi perubahan tersebut.
Perlindungan integritas penting karena serangan tidak terbatas pada membaca data. Penyerang mungkin mencoba mengubah file unduhan, memodifikasi tujuan pembayaran, menyuntikkan skrip, mengubah respons API, mengubah data konfigurasi, atau mengganti halaman login. Jika hanya privasi yang dilindungi tetapi modifikasi dimungkinkan, komunikasi masih tidak aman.
TLS menggunakan enkripsi terautentikasi atau mekanisme autentikasi pesan untuk mendeteksi perusakan. Ketika catatan terenkripsi ditransmisikan, pihak penerima memverifikasi bahwa catatan tersebut valid. Jika verifikasi gagal, koneksi tidak boleh berlanjut seolah-olah semuanya normal. Ini mengubah banyak upaya perusakan menjadi kegagalan koneksi yang dapat dideteksi.
Perlindungan ini sangat berharga untuk distribusi perangkat lunak, konfigurasi jarak jauh, komunikasi API, manajemen cloud, dan pengiriman perintah. Dalam kasus ini, konten yang tepat sangat penting. Satu perintah, token, paket pembaruan, atau parameter konfigurasi yang diubah dapat memiliki konsekuensi serius.
Komponen inti HTTPS
HTTPS bergantung pada beberapa komponen yang bekerja bersama. Jika satu komponen lemah, seluruh koneksi dapat menjadi kurang dapat dipercaya. Sertifikat yang valid penting, tetapi tidak cukup jika protokol lemah diaktifkan. Enkripsi yang kuat penting, tetapi tidak cukup jika aplikasi mengekspos token melalui desain yang buruk. Keamanan berasal dari seluruh rantai.
| Elemen | Peran utama | Perhatian operasional |
|---|---|---|
| Nama domain | Mengidentifikasi layanan yang ingin dijangkau klien | Harus cocok dengan sertifikat dan konfigurasi perutean |
| Sertifikat digital | Mengikat kunci publik ke identitas domain | Harus valid, tepercaya, diperpanjang, dan dipasang dengan benar |
| Kunci pribadi | Membuktikan kontrol server atas identitas sertifikat | Harus dilindungi dari kebocoran dan akses tidak sah |
| Handshake TLS | Menegosiasikan parameter protokol dan membuat kunci sesi | Harus menghindari versi usang dan cipher suite lemah |
| Kunci sesi | Mengenkripsi dan mengautentikasi data aplikasi | Harus dibuat dengan aman dan ditangani hanya di memori sesuai kebutuhan |
| Lapisan aplikasi HTTPS | Membawa permintaan dan respons HTTP di dalam saluran aman | Cookie aplikasi, token, redirect, dan header harus dikonfigurasi dengan aman |
Pandangan berlapis ini membantu menjelaskan mengapa penyebaran HTTPS merupakan masalah protokol sekaligus masalah operasional. Pengembang mungkin fokus pada panggilan API. Administrator sistem mungkin fokus pada sertifikat dan konfigurasi server. Tim keamanan mungkin fokus pada kebijakan cipher dan perlindungan kunci. Pengguna mungkin hanya fokus pada apakah browser menampilkan koneksi aman. Semua pandangan ini terhubung.
Penyebaran paling aman memperlakukan HTTPS sebagai jalur layanan penuh. DNS, penerbitan sertifikat, konfigurasi server, reverse proxy, load balancer, aplikasi web, cookie sesi, redirect, klien API, alat pemantauan, dan otomatisasi perpanjangan semuanya perlu bekerja bersama. Jika ada tautan yang diabaikan, situs web yang terlihat mungkin masih terbuka sementara postur keamanan tetap tidak lengkap.
Mengapa koneksi web aman diharapkan
HTTPS telah menjadi harapan normal untuk situs web karena aktivitas web modern bersifat interaktif dan kaya data. Pengguna masuk, mengirim formulir, mengunggah file, melakukan pembayaran, mengelola akun, membaca pesan pribadi, mengakses platform perusahaan, dan menggunakan aplikasi cloud melalui browser. HTTP biasa tidak dapat memberikan tingkat kepercayaan yang diperlukan untuk aktivitas ini.
Browser semakin menggunakan indikator keamanan, peringatan, pembatasan izin, dan penegakan kebijakan untuk mendorong koneksi aman. Fitur sensitif seperti geolokasi, akses kamera, akses mikrofon, service worker, aplikasi web progresif, dan banyak kemampuan browser modern dirancang dengan mempertimbangkan konteks aman. Ini mencerminkan prinsip yang lebih luas: fitur web yang kuat tidak boleh berjalan di atas transport yang tidak tepercaya.
HTTPS juga membantu melindungi cookie dan sesi. Sesi login sering bergantung pada cookie atau token yang memberi tahu server bahwa pengguna telah diautentikasi. Jika cookie itu dikirim melalui koneksi yang tidak terlindungi, itu dapat dicuri dan digunakan kembali. Atribut cookie aman dan transport HTTPS bekerja bersama untuk mengurangi risiko pembajakan sesi.
Untuk pencarian, kepercayaan pengguna, dan kompatibilitas platform, HTTPS sekarang menjadi persyaratan situs web dasar daripada peningkatan opsional. Situs web tanpa HTTPS dapat terlihat usang, tidak aman, atau dibatasi oleh perilaku browser. Yang lebih penting, itu dapat membuat pengguna terpapar risiko yang dapat dihindari bahkan jika situs itu sendiri tidak dengan sengaja menangani data pembayaran atau akun.
Di mana HTTPS digunakan?
Sistem login, identitas, dan akun
Sistem login adalah salah satu area aplikasi HTTPS terpenting. Formulir login biasanya membawa nama pengguna, kata sandi, kode satu kali, token autentikasi, atau permintaan sesi. Jika pertukaran ini tidak dilindungi, penyerang di jaringan dapat menangkap kredensial atau memanipulasi proses login.
HTTPS melindungi komunikasi antara pengguna dan server autentikasi. Ini membantu mencegah paparan kredensial, melindungi pengiriman cookie sesi, dan mengurangi kemungkinan sistem perantara palsu dapat memodifikasi halaman login. Ini juga mendukung penggunaan teknologi identitas modern yang lebih aman seperti single sign-on, otorisasi berbasis OAuth, sesi aplikasi web, dan alur kerja pemulihan akun.
Halaman manajemen akun juga memerlukan HTTPS. Perubahan kata sandi, pembaruan email, pengikatan nomor telepon, penyiapan autentikasi multi-faktor, log akses, catatan penagihan, profil pribadi, dan pengaturan keamanan semuanya melibatkan informasi sensitif. Bahkan jika hanya sebagian situs yang memerlukan login, desain paling aman adalah menggunakan HTTPS di seluruh situs sehingga pengguna tidak berpindah antara status terlindungi dan tidak terlindungi.
Sistem identitas juga bergantung pada redirect. Pengguna mungkin dikirim dari aplikasi ke penyedia identitas dan kemudian kembali ke aplikasi dengan kode atau token. Jika redirect ini tidak dilindungi dan divalidasi dengan hati-hati, proses identitas dapat menjadi rentan. HTTPS adalah salah satu fondasi, sementara penanganan redirect URI yang benar, penyimpanan token, kebijakan cookie, dan validasi aplikasi melengkapi desain.
Pembayaran dan transaksi keuangan
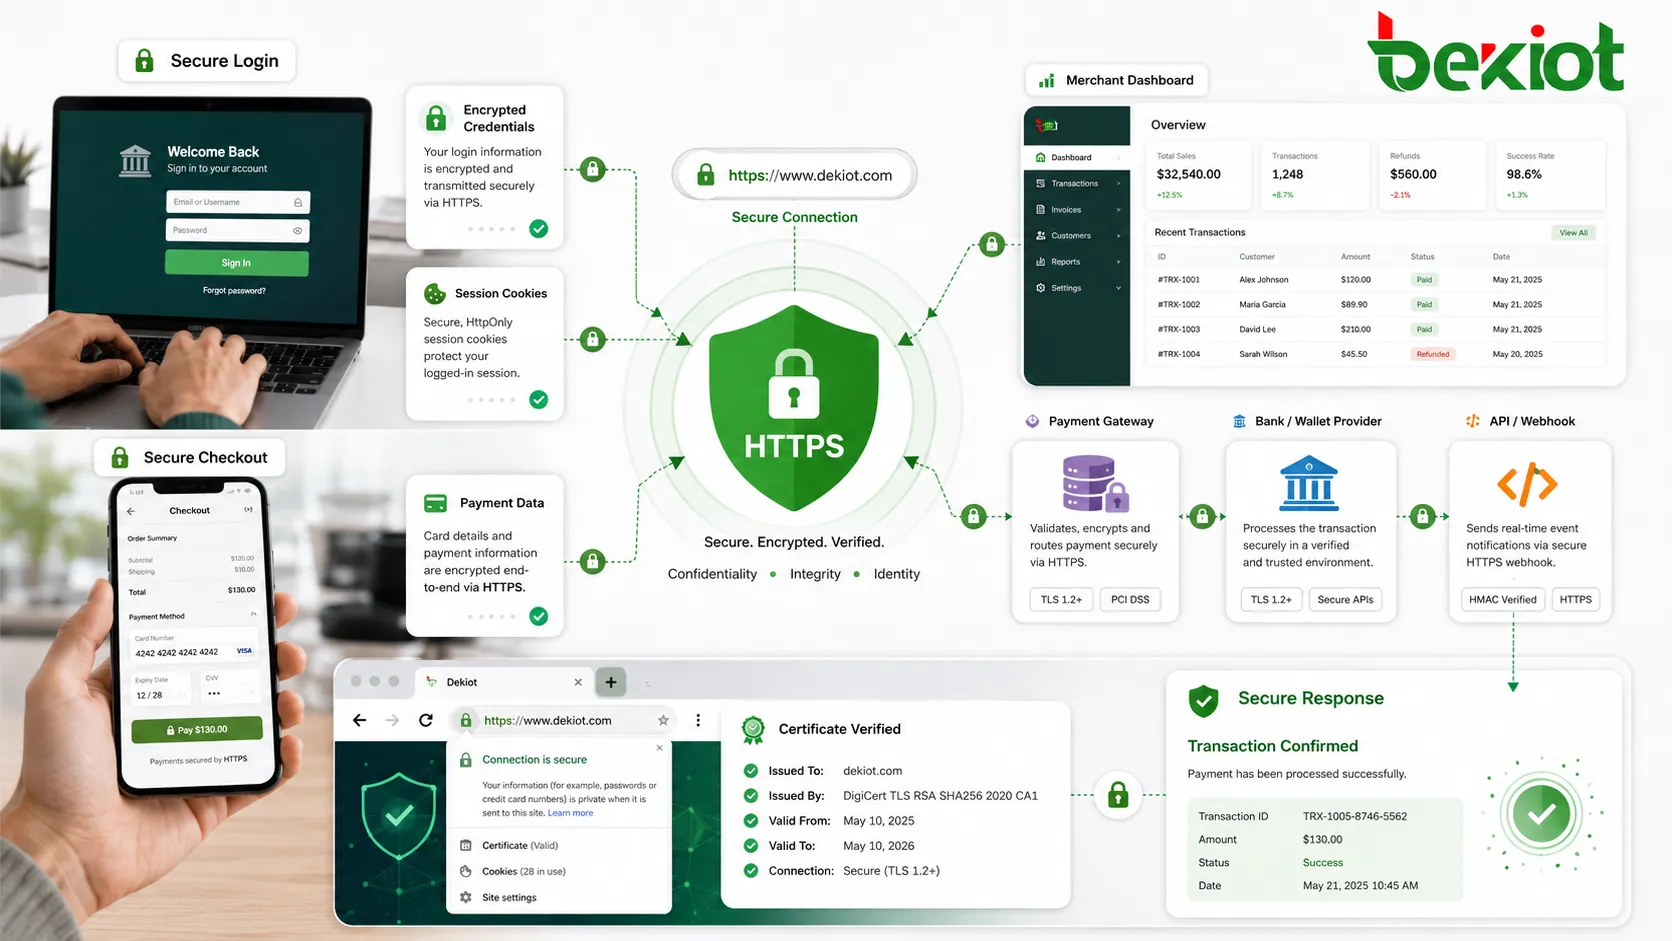
Halaman pembayaran, perbankan online, platform penagihan, sistem langganan, portal faktur, dan dashboard keuangan adalah kasus penggunaan HTTPS yang jelas. Mereka melibatkan informasi seperti data kartu, catatan akun, detail transaksi, alamat penagihan, kode otorisasi, tanda terima, dan identitas pengguna. Nilai-nilai ini memerlukan kerahasiaan dan integritas.
Enkripsi melindungi informasi pembayaran saat bergerak antara klien dan server. Verifikasi identitas membantu pengguna menghindari pengiriman informasi keuangan ke situs yang ditiru. Perlindungan integritas membantu mencegah data transaksi diubah selama transmisi. Bersama-sama, properti ini menjadikan HTTPS persyaratan dasar untuk interaksi keuangan yang tepercaya.
Alur kerja pembayaran dapat mencakup beberapa pihak: situs merchant, gateway pembayaran, bank, penyedia dompet, platform anti-penipuan, endpoint callback, dan browser atau aplikasi seluler pengguna. HTTPS diperlukan tidak hanya pada halaman checkout yang terlihat tetapi juga pada callback latar belakang, API konfirmasi pembayaran, endpoint webhook, dan dashboard merchant.
Penting untuk dicatat bahwa HTTPS tidak dengan sendirinya membuat sistem pembayaran sepenuhnya patuh atau aman. Keamanan pembayaran juga memerlukan desain aplikasi yang tepat, minimalisasi data, tokenisasi, kontrol akses, pemantauan penipuan, penyimpanan aman, pencatatan, dan kepatuhan terhadap persyaratan pembayaran yang relevan. HTTPS melindungi saluran transport; itu tidak menggantikan arsitektur keamanan penuh.
API dan komunikasi antar layanan
HTTPS bukan hanya untuk halaman web yang dilihat manusia. Banyak sistem modern berkomunikasi melalui API menggunakan HTTPS. Aplikasi seluler, front end web, layanan cloud, microservice, sistem mitra, platform manajemen, dan alat otomatisasi sering bertukar JSON, XML, file, perintah, token, dan data status melalui endpoint HTTPS.
Untuk API, HTTPS melindungi token akses, body permintaan, data respons, dan header autentikasi. Tanpa HTTPS, token bearer atau kunci API yang dikirim dalam teks biasa dapat ditangkap dan digunakan oleh penyerang. Karena banyak kredensial API bertindak seperti kartu akses, perlindungan transport sangat penting.
Komunikasi antar layanan sering berjalan di dalam jaringan privat, tetapi privat tidak selalu berarti aman. Jaringan internal dapat berisi host yang disusupi, alat pemantauan yang salah konfigurasi, infrastruktur bersama, atau segmen yang tidak tepercaya. Menggunakan HTTPS antar layanan mengurangi asumsi bahwa jaringan internal sepenuhnya tepercaya.
Di lingkungan yang lebih canggih, API dapat menggunakan mutual TLS. Dalam HTTPS biasa, klien biasanya memverifikasi sertifikat server. Dalam mutual TLS, server juga memverifikasi sertifikat klien. Ini dapat digunakan untuk mengautentikasi perangkat, layanan, gateway, atau mitra di lapisan transport. Ini sangat berguna ketika akses API harus dibatasi hanya untuk sistem yang dikenal daripada hanya logika berbasis nama pengguna-kata sandi atau token.
Gateway API dan reverse proxy sering mengakhiri HTTPS di tepi dan kemudian meneruskan permintaan ke layanan internal. Ini dapat menyederhanakan manajemen sertifikat dan kontrol lalu lintas, tetapi juga memerlukan desain yang cermat. Jika lalu lintas dari proxy ke layanan internal tidak dienkripsi, jalur internal harus tepercaya dan dilindungi. Di lingkungan keamanan tinggi, HTTPS internal end-to-end atau re-enkripsi mungkin diperlukan.
Platform cloud dan konsol manajemen
Platform cloud sangat bergantung pada HTTPS karena pengguna mengelola infrastruktur melalui konsol web, API, dan alat otomatisasi. Dashboard cloud dapat memungkinkan pengguna membuat server, mengelola database, mengunduh kunci, mengubah aturan firewall, melihat log, mengonfigurasi penyimpanan, dan mengontrol izin identitas. Tindakan ini sangat sensitif.
HTTPS melindungi sesi manajemen antara administrator dan platform cloud. Ini mengurangi risiko pencurian kredensial, pembajakan sesi, manipulasi perintah, dan paparan data sensitif. Jika lalu lintas manajemen tidak terlindungi, penyerang berpotensi mengamati atau mengganggu operasi infrastruktur.
API cloud juga menggunakan HTTPS sebagai transport dasar untuk otomatisasi. Alat infrastructure-as-code, skrip penyebaran, agen pemantauan, sistem cadangan, dan platform orkestrasi semuanya dapat memanggil endpoint HTTPS. Permintaan ini dapat membuat atau menghancurkan sumber daya, merotasi rahasia, memodifikasi kebijakan jaringan, atau mengambil log. Keamanan transport karena itu penting untuk keselamatan operasional.
Lingkungan cloud juga menggambarkan kebutuhan akan manajemen sertifikat dan domain yang benar. Layanan dapat menggunakan domain kustom, load balancer, endpoint CDN, sertifikat wildcard, endpoint regional, dan nama layanan internal. Setiap endpoint harus dicakup oleh konfigurasi sertifikat dan proses perpanjangan yang sesuai. Kegagalan sertifikat pada endpoint manajemen dapat mengganggu operasi bahkan jika layanan yang mendasarinya sehat.
Perangkat IoT dan terminal jarak jauh
Perangkat IoT dan terminal jarak jauh sering menggunakan HTTPS untuk berkomunikasi dengan platform cloud, server manajemen, layanan pembaruan, atau sistem pemantauan. Perangkat ini dapat dipasang di rumah, pabrik, kendaraan, stasiun utilitas, gedung, lokasi luar ruangan, atau infrastruktur terdistribusi. Banyak dari mereka beroperasi melintasi jaringan yang tidak dapat sepenuhnya dikendalikan oleh pemilik perangkat.
HTTPS membantu melindungi data telemetri, perintah konfigurasi, permintaan pembaruan firmware, token autentikasi, dan proses pendaftaran perangkat. Jika perangkat mengirim data status atau menerima perintah tanpa perlindungan, penyerang dapat menyadap informasi atau mencoba memanipulasi perilaku perangkat.
Identitas perangkat adalah tantangan khusus. Beberapa penyebaran hanya mengandalkan HTTPS sisi server, di mana perangkat memverifikasi server sebelum mengirim data. Penyebaran yang lebih aman dapat menggunakan sertifikat klien, kredensial yang terikat perangkat, secure element, atau mutual TLS untuk memverifikasi bahwa perangkat itu sendiri diotorisasi. Pendekatan yang benar bergantung pada nilai perangkat, skala penyebaran, tingkat risiko, dan kemampuan pemeliharaan.
Pengiriman pembaruan firmware adalah aplikasi khusus yang sangat penting. HTTPS dapat melindungi jalur transport antara server pembaruan dan perangkat, mengurangi risiko paket pembaruan diganti dalam perjalanan. Namun, desain pembaruan aman juga harus mencakup penandatanganan paket dan verifikasi di sisi perangkat. Keamanan transport dan keaslian perangkat lunak harus bekerja bersama.
Manajemen perangkat jarak jauh juga bergantung pada penanganan sertifikat yang stabil. Perangkat mungkin memiliki memori terbatas, siklus hidup panjang, konektivitas intermiten, dan akses fisik yang sulit. Kedaluwarsa sertifikat, kesalahan sinkronisasi waktu, perubahan sertifikat root, dan kegagalan perpanjangan dapat menyebabkan masalah koneksi skala besar jika tidak direncanakan dengan cermat.
Sistem industri dan operasional
Sistem industri dan operasional semakin menggunakan antarmuka web untuk pemantauan, konfigurasi, dashboard, log, alarm, pelaporan, dan pemeliharaan jarak jauh. Sistem ini dapat mencakup pengontrol, gateway, perangkat jaringan, platform komunikasi, sensor, sistem daya, sistem gedung, dan peralatan keamanan. Banyak dari mereka mengekspos antarmuka manajemen HTTPS.
Penggunaan HTTPS di lingkungan ini bukan hanya tentang privasi. Ini tentang mencegah pengamatan dan modifikasi pengaturan operasional yang tidak sah. Halaman konfigurasi dapat mencakup parameter jaringan, akun pengguna, ambang alarm, aturan perutean, kontrol firmware, atau log sistem. Jika lalu lintas tersebut terpapar, risikonya dapat memengaruhi perilaku peralatan dan operasi lokasi.
Lingkungan industri sering memiliki perangkat lama dan siklus penggantian panjang. Beberapa perangkat mungkin hanya mendukung versi TLS terbatas atau penanganan sertifikat yang usang. Ini menciptakan tantangan praktis: organisasi menginginkan manajemen terenkripsi, tetapi mereka juga harus mempertahankan kompatibilitas dengan perangkat lama. Rencana transisi yang aman dapat mencakup segmentasi jaringan, gateway proxy, jalur akses terkendali, pembaruan firmware, dan penggantian bertahap.
Untuk perencanaan proyek, tinjau voice gateway bersama dengan sistem komunikasi terkonvergensi; verifikasi antarmuka, konfigurasi, dan bukti penerimaan untuk layanan yang dimaksudkan.
Pemeliharaan jarak jauh adalah aplikasi khusus lainnya. Insinyur mungkin mengakses dashboard, halaman diagnostik, log, atau portal konfigurasi dari luar lokasi lokal. HTTPS adalah fondasi yang diperlukan untuk melindungi akses itu, tetapi harus dikombinasikan dengan VPN, autentikasi kuat, izin berbasis peran, pencatatan audit, dan paparan terbatas. Mengekspos antarmuka manajemen ke internet hanya dengan kata sandi biasanya tidak cukup.
Pengiriman konten dan platform tepi
Jaringan pengiriman konten dan platform tepi menggunakan HTTPS untuk mengirimkan situs web, file media, skrip, gambar, unduhan, dan data aplikasi dari lokasi yang dekat dengan pengguna. Dalam arsitektur ini, HTTPS dapat diakhiri di node tepi, sementara node tepi berkomunikasi dengan server asal melalui koneksi lain.
HTTPS tepi meningkatkan kepercayaan pengguna dan melindungi pengiriman konten melintasi jaringan publik. Ini juga memungkinkan fitur browser modern dan mengurangi masalah mixed content. Untuk situs web dengan pengguna global, HTTPS berbasis CDN dapat meningkatkan ketersediaan dan kinerja sambil menjaga akses aman di lapisan yang menghadap pengguna.
Hubungan antara tepi dan asal harus dirancang dengan cermat. Jika jalur browser-ke-tepi dienkripsi tetapi jalur tepi-ke-asal tidak dilindungi, data sensitif mungkin masih terpapar di dalam jalur backend. Banyak penyebaran karena itu menggunakan HTTPS baik dari klien ke tepi maupun dari tepi ke asal.
Manajemen sertifikat di tepi dapat menjadi kompleks karena satu platform dapat melayani banyak domain kustom. Otomatisasi, pemantauan perpanjangan, validasi domain, dan pemetaan sertifikat yang benar penting. Kesalahan dapat menyebabkan peringatan browser atau gangguan layanan bahkan jika konten situs web itu sendiri tersedia.
Aplikasi seluler dan jaringan publik
Aplikasi seluler sangat bergantung pada HTTPS karena pengguna sering terhubung melalui jaringan seluler, Wi-Fi publik, router rumah, jaringan kantor, hotel, bandara, kafe, dan hotspot bersama. Pengembang aplikasi tidak dapat mengasumsikan bahwa jaringan itu tepercaya. HTTPS menyediakan saluran aman antara aplikasi dan layanan backend-nya.
Aplikasi seluler biasanya bertukar data login, profil pengguna, informasi lokasi, pendaftaran token push, permintaan pembayaran, pengidentifikasi perangkat, pesan, unggahan media, dan respons API. Bahkan ketika antarmuka aplikasi tampak sederhana, data di baliknya mungkin sensitif. HTTPS mengurangi paparan melintasi lingkungan jaringan yang tidak dapat diprediksi.
Validasi sertifikat sangat penting dalam aplikasi seluler. Aplikasi tidak boleh mengabaikan kesalahan sertifikat atau menerima sertifikat apa pun tanpa verifikasi. Beberapa aplikasi keamanan tinggi dapat menggunakan strategi certificate pinning atau public key pinning, meskipun ini harus dikelola dengan hati-hati untuk menghindari gangguan layanan saat sertifikat berubah.
Jaringan publik juga meningkatkan risiko captive portal, hotspot palsu, penyadapan lokal, dan manipulasi lalu lintas. HTTPS tidak dapat mencegah pengguna bergabung dengan jaringan berbahaya, tetapi dapat mencegah jaringan itu membaca atau mengubah lalu lintas aplikasi yang dilindungi ketika verifikasi sertifikat bekerja dengan benar.
Kinerja, HTTP/2, dan HTTP/3
Beberapa orang masih berasumsi bahwa HTTPS selalu lambat karena enkripsi menambah overhead. Di lingkungan awal, kekhawatiran itu lebih terlihat. Perangkat keras modern, pustaka TLS yang dioptimalkan, resumption sesi, multiplexing HTTP/2, dan HTTP/3 di atas QUIC telah mengubah gambaran kinerja praktis. Untuk banyak situs, kinerja HTTPS bukan hambatan utama bila dikonfigurasi dengan benar.
HTTP/2 umumnya berjalan di atas TLS di browser dan meningkatkan efisiensi melalui multiplexing, kompresi header, dan penggunaan koneksi persisten yang lebih baik. Ini dapat mengurangi jumlah koneksi terpisah yang diperlukan untuk halaman dengan banyak sumber daya. HTTPS karena itu menjadi bukan hanya persyaratan keamanan tetapi juga bagian dari jalur menuju kinerja web modern.
HTTP/3 menggunakan QUIC, yang mengintegrasikan enkripsi lebih dalam dan berjalan di atas UDP. Ini dirancang untuk meningkatkan pembentukan koneksi, mengurangi beberapa masalah head-of-line blocking, dan mendukung perilaku yang lebih baik dalam kondisi jaringan tertentu. Dalam praktiknya, penyebaran bergantung pada dukungan server, dukungan CDN, perilaku firewall, dukungan browser, dan kondisi jaringan.
Kinerja tetap memerlukan konfigurasi yang baik. Server harus menghindari redirect yang tidak perlu, menggunakan rantai sertifikat yang wajar, mengaktifkan resumption sesi bila sesuai, mengonfigurasi protokol modern, dan memantau waktu handshake, time to first byte, dan tingkat kesalahan. Enkripsi saja tidak menciptakan masalah kinerja; penyebaran yang buruk sering menciptakannya.
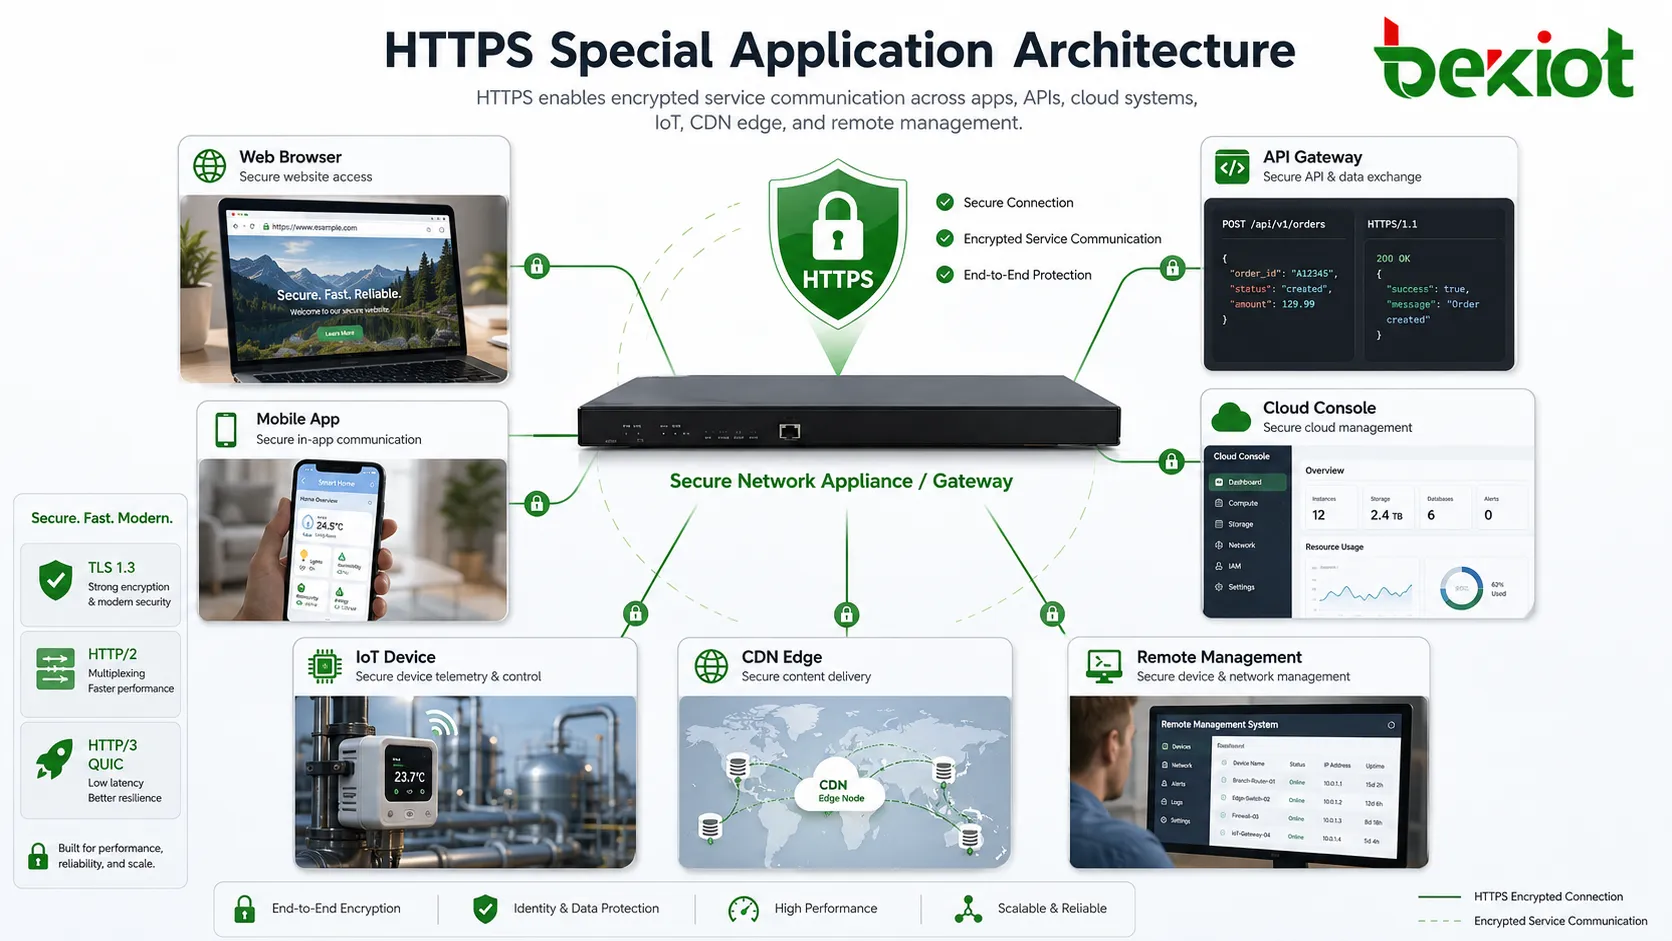
Pemeriksaan penyebaran untuk keamanan transport
Aturan pertama adalah menggunakan sertifikat yang valid untuk domain yang benar. Sertifikat harus mencakup nama domain yang benar-benar diakses pengguna atau klien. Jika pengguna terhubung melalui www , domain telanjang, subdomain, domain API, atau endpoint regional, cakupan sertifikat harus cocok. Ketidaksesuaian menyebabkan peringatan browser dan koneksi klien gagal.
Aturan kedua adalah melindungi kunci pribadi. Jika kunci pribadi dicuri, penyerang dapat meniru server dalam skenario tertentu atau membahayakan kepercayaan. Kunci pribadi harus disimpan dengan aman, akses harus dibatasi, dan proses operasional harus menghindari penyalinan kunci yang tidak perlu ke sistem yang tidak terkelola.
Aturan ketiga adalah menonaktifkan protokol usang dan cipher suite lemah. Kompatibilitas dengan klien yang sangat lama mungkin tampak nyaman, tetapi dapat mengekspos layanan ke kelemahan yang diketahui. Organisasi harus meninjau basis pengguna dan persyaratan keamanan mereka sebelum mengizinkan opsi usang.
Aturan keempat adalah mengalihkan HTTP ke HTTPS dengan benar. Banyak situs web masih menerima permintaan melalui HTTP biasa karena pengguna mengetik domain tanpa skema atau tautan lama menunjuk ke HTTP. Redirect harus mengirim pengguna ke versi HTTPS. Untuk perlindungan yang lebih kuat, HTTP Strict Transport Security dapat memberi tahu browser untuk menggunakan HTTPS secara otomatis untuk koneksi di masa depan.
Aturan kelima adalah menghindari mixed content. Jika halaman HTTPS memuat skrip, gambar, frame, atau sumber daya melalui HTTP biasa, halaman dapat menjadi kurang aman atau dapat diblokir oleh browser. Mixed content aktif seperti skrip sangat berbahaya karena dapat melemahkan keamanan halaman yang dilindungi.
Aturan keenam adalah memantau kedaluwarsa dan perpanjangan sertifikat. Sertifikat kedaluwarsa adalah penyebab umum gangguan yang dapat dihindari. Otomatisasi dapat membantu, tetapi sistem otomatis tetap memerlukan pemantauan. Kegagalan validasi domain, masalah DNS, batas laju, kesalahan izin file, atau salah konfigurasi load balancer dapat merusak perpanjangan secara tak terduga.
Kesalahan konfigurasi umum
Salah satu kesalahan umum adalah menganggap HTTPS selesai setelah memasang sertifikat. Sertifikat hanyalah satu bagian. Server juga harus mendukung versi protokol aman, konfigurasi cipher yang benar, perilaku redirect yang tepat, cookie aman, header aman, dan perpanjangan yang andal. Gembok saja tidak membuktikan bahwa setiap lapisan dikonfigurasi dengan baik.
Kesalahan lain adalah membiarkan layanan internal tidak terlindungi karena mereka "bukan publik." Sistem internal mungkin masih membawa kredensial sensitif, token, data konfigurasi, dan perintah operasional. Jika pengguna, skrip, atau layanan berkomunikasi melalui jaringan bersama, HTTPS atau transport aman lainnya harus dipertimbangkan.
Kesalahan ketiga adalah mengabaikan keamanan tingkat aplikasi. HTTPS melindungi data dalam perjalanan, tetapi tidak mencegah SQL injection, cross-site scripting, kata sandi lemah, kontrol akses yang rusak, unggahan file tidak aman, atau kebocoran data sisi server. Situs dapat menggunakan HTTPS dan tetap rentan jika aplikasinya dirancang dengan buruk.
Konfigurasi reverse proxy yang tidak tepat juga umum. Aplikasi backend mungkin tidak tahu bahwa permintaan asli adalah HTTPS setelah lalu lintas diakhiri di proxy. Ini dapat menyebabkan redirect yang salah, pengaturan cookie tidak aman, pembuatan URL yang salah, atau masalah mixed content. Header yang diteruskan dan batas kepercayaan harus dikonfigurasi dengan cermat.
Kesalahan rantai sertifikat juga dapat menyebabkan masalah. Server mungkin memasang sertifikat utama tetapi menghilangkan sertifikat perantara. Beberapa klien mungkin masih berfungsi karena mereka dapat mengambil perantara yang hilang, sementara yang lain mungkin gagal. Rantai sertifikat lengkap harus dikonfigurasi dan diuji di berbagai jenis klien.
Mengevaluasi konfigurasi dan pemeliharaan
Penyebaran HTTPS yang andal harus lulus beberapa pemeriksaan praktis. Sertifikat harus cocok dengan domain, rantai harus valid, sertifikat tidak boleh kedaluwarsa, dan perpanjangan harus dipantau. Server harus lebih memilih versi TLS modern dan menghindari algoritma lemah. Permintaan HTTP harus dialihkan dengan benar ke HTTPS.
Aplikasi harus menggunakan cookie aman untuk pengidentifikasi sesi. Halaman login, halaman pembayaran, halaman akun, API, unduhan, dan halaman manajemen semuanya harus menggunakan HTTPS. Sumber daya sensitif tidak boleh dimuat melalui HTTP biasa. Header keamanan harus dipertimbangkan sesuai jenis aplikasi.
Penyebaran juga harus diuji dari perspektif klien nyata. Browser, aplikasi seluler, klien API, perangkat tertanam, atau terminal industri mungkin tidak berperilaku sama. Beberapa perangkat memiliki trust store lama atau dukungan TLS terbatas. Pengujian harus mencakup klien yang representatif daripada hanya browser administrator.
Keandalan operasional sama pentingnya dengan penyiapan awal. Perpanjangan sertifikat harus otomatis atau terjadwal. Peringatan kedaluwarsa harus dikirim cukup awal untuk tindakan. Rotasi kunci, migrasi server, perubahan domain, perubahan CDN, pembaruan load balancer, dan rencana pemulihan bencana semuanya harus mencakup pertimbangan HTTPS.
Poin Penting
HTTPS menggabungkan HTTP dengan autentikasi transport, kerahasiaan, dan integritas. Handshake tipikal menetapkan identitas dan kunci sebelum pertukaran aplikasi normal; resumption sesi, early data, dan HTTP/3 memerlukan aturan protokolnya sendiri. Terminasi proxy menciptakan batas kepercayaan terpisah, dan keamanan aplikasi tetap diperlukan.
Nilainya tidak terbatas pada situs web biasa. HTTPS penting untuk sistem login, platform pembayaran, API, konsol cloud, aplikasi seluler, perangkat IoT, antarmuka manajemen industri, pengiriman CDN, pemeliharaan jarak jauh, dan komunikasi antar layanan. Dalam setiap kasus, ini melindungi identitas, data, perintah, token, sesi, dan informasi operasional sambil mengurangi risiko penyadapan atau perusakan.
Penyebaran HTTPS terkuat menggabungkan sertifikat yang benar, konfigurasi protokol aman, kunci pribadi yang dilindungi, desain aplikasi aman, perpanjangan yang andal, dan pemantauan berkelanjutan. HTTPS bukan simbol browser dekoratif. Ini adalah lapisan keamanan inti untuk komunikasi digital modern.
Bacaan teknis terkait
FAQ
Apakah HTTPS sama dengan TLS?
Tidak. HTTPS adalah HTTP yang berjalan di atas saluran TLS yang aman. TLS adalah protokol keamanan yang menyediakan enkripsi, autentikasi, dan perlindungan integritas. HTTPS menggunakan TLS untuk melindungi permintaan dan respons web.
Apakah HTTPS menyembunyikan domain dari semua orang?
Tidak sepenuhnya. HTTPS melindungi konten permintaan dan respons, tetapi pengamat jaringan mungkin masih melihat informasi seperti alamat IP server dan, dalam banyak kasus, informasi koneksi terkait domain. HTTPS adalah keamanan transport, bukan anonimitas penuh.
Mengapa situs non-pembayaran memerlukan HTTPS?
Bahkan situs web non-pembayaran mungkin berisi formulir login, cookie, formulir kontak, kueri pencarian, unduhan, data akun, atau informasi perilaku pengguna. HTTPS juga mencegah perusakan konten dan mendukung fitur browser modern.
Apakah HTTPS memperbaiki kerentanan aplikasi?
HTTPS melindungi data dalam perjalanan, tetapi tidak memperbaiki kerentanan aplikasi. Masalah seperti kata sandi lemah, kontrol akses rusak, SQL injection, cross-site scripting, penyimpanan tidak aman, atau halaman admin yang terpapar masih memerlukan kontrol keamanan terpisah.
Mengapa kedaluwarsa sertifikat dapat mengganggu layanan?
Ketika sertifikat kedaluwarsa, klien mungkin tidak lagi mempercayai identitas server. Browser, aplikasi, API, dan perangkat dapat memblokir koneksi atau menampilkan kesalahan keamanan. Inilah sebabnya perpanjangan dan pemantauan sertifikat merupakan tugas operasional yang penting.